Enhanced Conversions
Donnez à Google les conversions que son pixel a ratées
Les identifiants client hashés voyagent avec l'événement d'achat, récupérant les conversions qu'une correspondance par cookie laisse tomber.
Comment cela marche
TrustData est le hub de conversion. Il capte les événements depuis votre backend et les transfère vers l'API serveur de chaque plateforme, donc rien ne dépend de ce que le navigateur autorise.
Les identifiants client hashés voyagent avec l'événement d'achat, récupérant les conversions qu'une correspondance par cookie laisse tomber.
Achats, leads et événements personnalisés partent de serveur à serveur avec une clé de déduplication, donc la vente compte une fois.
Le transfert côté serveur complète ou remplace le pixel sur le canal le plus touché par le blocage.
Intégration sGTM
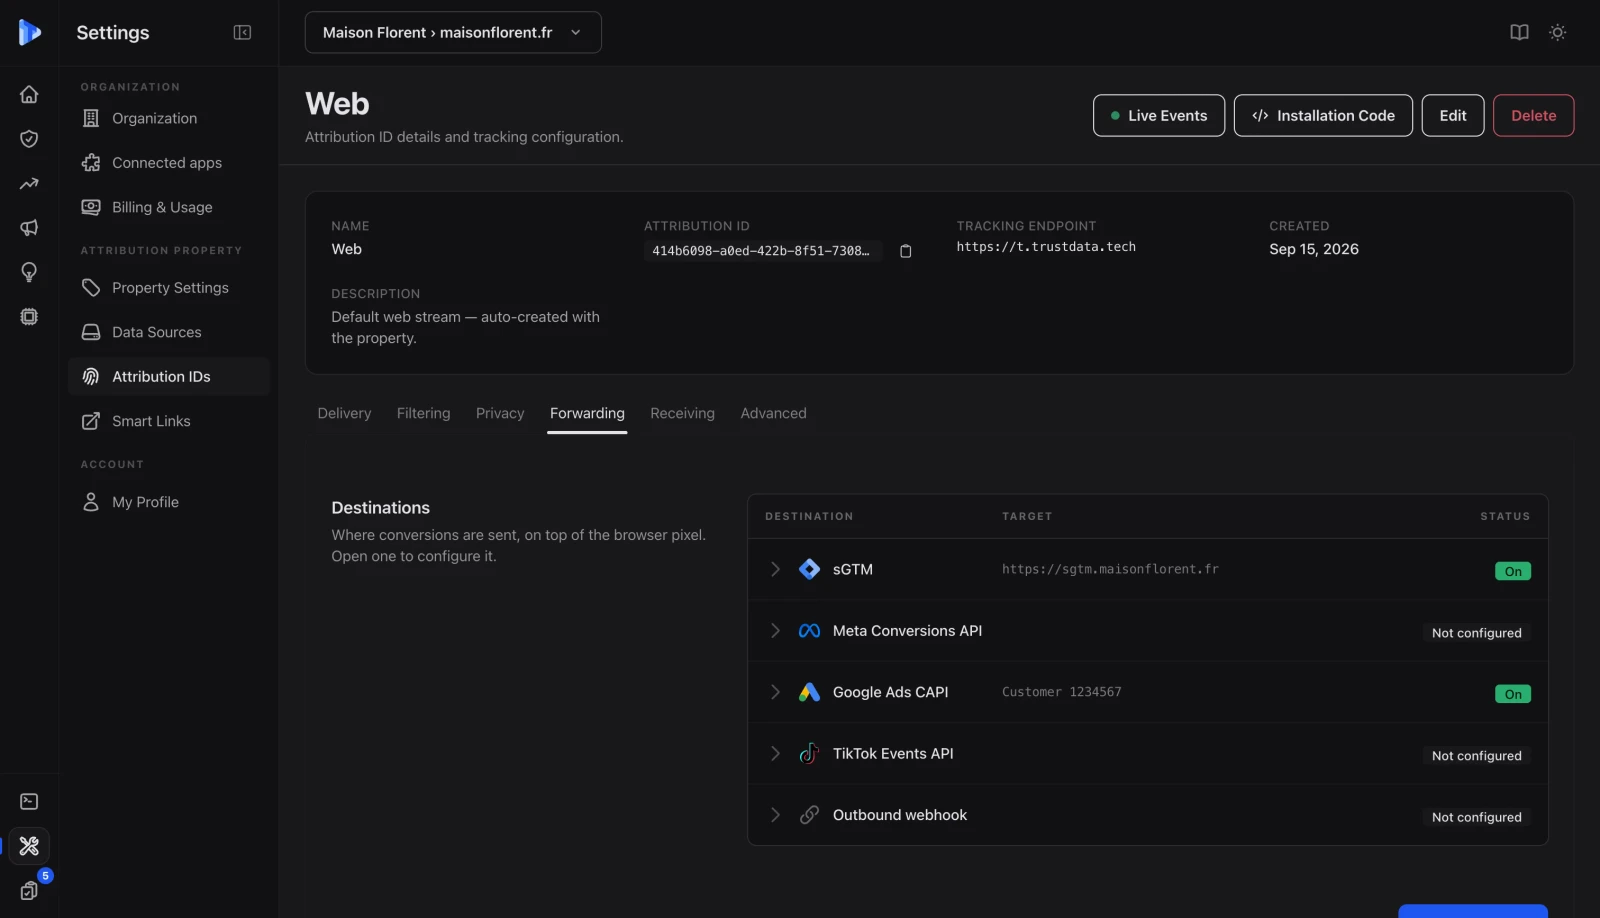
Si vous avez un conteneur sGTM existant, TrustData peut transférer des événements de conversion enrichis vers lui plutôt que (ou en plus de) les envoyer directement aux plateformes. Vous gardez le contrôle total de votre logique de tags.
Les événements arrivent en requêtes HTTP vers votre endpoint server-side GTM, et vos tags existants se déclenchent sans changement.
Valeur de commande, données produit et identifiants client sont ajoutés avant que l'événement n'atteigne votre conteneur.
Votre conteneur sGTM reste aux commandes de ce qui part vers Google, Meta et TikTok. TrustData est le tuyau de données.
Configuration
Configurez vos événements de conversion une fois dans TrustData. Nous gérons le mapping et le formatage pour l'API de chaque plateforme automatiquement.
Achat, lead ou inscription est traduit dans la forme propre à chaque plateforme sans que vous écriviez le mapping.
Les événements partent en quelques secondes après la capture, sans traitement nocturne entre la vente et la plateforme.
Ce que le consentement change
Un visiteur qui bloque le pixel a généralement aussi refusé les cookies publicitaires. La vente compte quand même dans votre reporting. Nous ne la renvoyons pas, et l'écart entre les deux chiffres est une contrainte réelle plutôt que quelque chose à masquer.
Chaque conversion enregistrée par le SDK, y compris celles dont le pixel a été bloqué. C'est ce qui construit votre vrai ROAS.
Uniquement les conversions des acheteurs ayant accepté les cookies publicitaires, vérifié avant la construction de l'événement.
Le consentement, et rien d'autre. L'écart entre eux est une vraie limite de ce que n'importe quel outil peut faire.
Questions fréquentes
Au lieu de s'appuyer sur des pixels navigateur (Google Tag, Meta Pixel) pour se déclencher sur les pages de conversion, TrustData capture l'événement côté serveur (depuis votre webhook Shopify ou backend) et le transfère directement à l'API serveur de chaque plateforme. Cela contourne totalement les ad blockers et ITP.
Votre conteneur transfère ce que le navigateur lui a transmis : un pixel bloqué est une conversion que sGTM ne reçoit jamais. TrustData capture l'événement depuis votre backend, l'enrichit de la valeur de commande et des identifiants client, puis le poste vers votre endpoint sGTM existant, où vos tags se déclenchent dessus sans modification. Vous gardez le conteneur et la logique de tags, et les événements qui n'arrivaient pas arrivent.
Les plateformes gèrent la déduplication de leur côté quand elles reçoivent à la fois un pixel navigateur et un événement côté serveur pour la même conversion. Consultez la documentation de chaque plateforme pour la configurer dans votre setup pixel existant.
Oui. Les PII (email, téléphone hashés) ne sont transférées aux plateformes que pour les utilisateurs ayant donné un consentement marketing explicite. Les événements côté serveur anonymes (sans PII) peuvent être envoyés sans consentement pour le comptage agrégé.
Actuellement Google Ads (Enhanced Conversions), Meta Ads (CAPI), TikTok Ads (Events API) et server-side GTM. LinkedIn et Pinterest sont dans la roadmap.
Essai gratuit 14 jours
Essai gratuit 14 jours. Transfert côté serveur configuré en moins de 30 minutes.